Frigoriferi hackerati in Francia: cosa è successo e come difendersi
L’attacco hacker ai frigoriferi dei supermercati francesi rivela i rischi dei sistemi connessi. Ecco come funziona e come proteggere la tua azienda.
Di Matteo Russo· Pubblicato il · 8 min di lettura
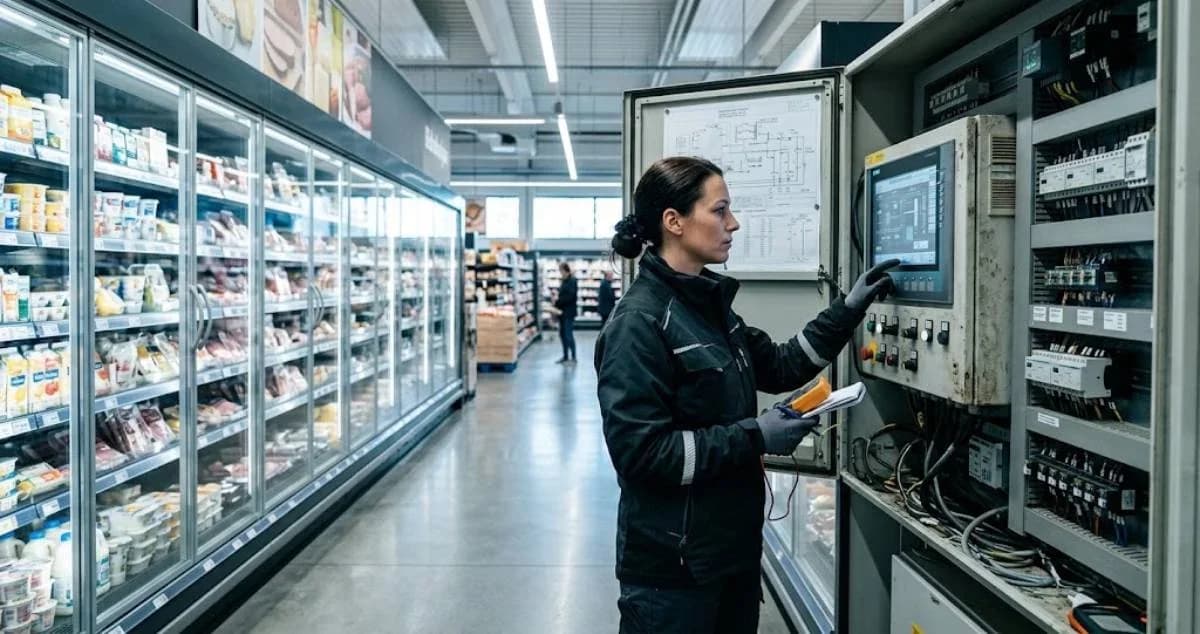
Cosa è successo ai frigoriferi dei supermercati in Francia
Tra l'11 e il 12 ottobre 2026, un attacco informatico ha colpito i sistemi di refrigerazione di centinaia di supermercati francesi, provocando il surriscaldamento degli impianti, la perdita di alimenti e, in alcuni casi, incendi.
Le notizie pubblicate il 12 e il 13 ottobre riportano il coinvolgimento di diverse catene, tra cui Intermarché, Netto, Coopérative U, Carrefour, Monoprix ed E.Leclerc. Le stime variano a seconda delle fonti e degli aggiornamenti, ma Reuters ha riferito che almeno 350 supermercati sono stati coinvolti.
Secondo le ricostruzioni giornalistiche, in alcuni impianti la temperatura sarebbe arrivata fino a 50 °C. Diversi negozi hanno dovuto eliminare prodotti freschi e surgelati per evitare rischi sanitari.
Le prime indagini hanno collegato l'incidente a sistemi di controllo della refrigerazione prodotti dall'azienda danese Danfoss. Il produttore ha dichiarato che diversi dispositivi interessati erano obsoleti oppure utilizzavano firmware non aggiornato. Le autorità francesi stanno indagando, ma l'identità degli autori e l'esatta dinamica dell'intrusione non sono ancora state chiarite.
La notizia è importante per un motivo preciso: non è stato necessario bloccare le casse, rubare dati bancari o chiedere un riscatto per provocare danni economici concreti. È bastato interferire con i sistemi digitali che controllano un'infrastruttura fisica essenziale.
È questa la lezione che voglio evidenziare: la cybersecurity non protegge soltanto le informazioni, ma anche le attività e gli impianti da cui dipende il funzionamento di un'azienda.
Come funziona un attacco ai dispositivi connessi
Un attacco contro un sistema industriale connesso può trasformare un accesso informatico non autorizzato in un danno fisico, sfruttando vulnerabilità, configurazioni errate o credenziali compromesse.
Un supermercato moderno utilizza controllori elettronici per regolare la temperatura, gestire i cicli di sbrinamento, raccogliere misurazioni e inviare notifiche ai tecnici. Questi dispositivi possono essere amministrati da remoto, una comodità che diventa un rischio quando l'accesso non è adeguatamente protetto.
Ecco come si sviluppa, in termini generali, un attacco di questo tipo.
1. Individuazione dei sistemi esposti
Il primo passaggio possibile consiste nell'individuare dispositivi raggiungibili attraverso Internet o tramite una rete aziendale.
Un'interfaccia amministrativa accessibile dall'esterno non è automaticamente vulnerabile. Diventa però un problema se non dovrebbe essere pubblica, se utilizza protezioni insufficienti o se espone software con falle di sicurezza note.
Nel caso francese, le ricostruzioni hanno indicato sistemi Danfoss come possibile punto di ingresso. Non è ancora dimostrato che tutti gli impianti siano stati compromessi attraverso lo stesso percorso.
2. Accesso non autorizzato
Il secondo passaggio consiste nell'ottenere permessi sufficienti per intervenire sulle impostazioni del dispositivo.
Le possibili cause comprendono software non aggiornato, password deboli, credenziali condivise e servizi amministrativi esposti. Reuters ha riportato che alcune vulnerabilità nei sistemi interessati erano già note e che numerosi dispositivi utilizzavano versioni obsolete.
Questo dettaglio è fondamentale: un attacco efficace non richiede necessariamente una tecnica rivoluzionaria. Una vulnerabilità conosciuta, lasciata senza correzione su un dispositivo raggiungibile, può offrire un'opportunità concreta a un aggressore.
3. Modifica dei comandi legittimi
Una volta ottenuto un accesso adeguato, l'attaccante può cercare di modificare i parametri controllati dal sistema.
Secondo le prime ricostruzioni, nel caso francese sarebbe stata attivata la funzione di sbrinamento forzato degli impianti. Una funzionalità normalmente utile per la manutenzione può diventare distruttiva se viene attivata senza autorizzazione o per un periodo inappropriato.
Questo è uno degli aspetti più interessanti dell'incidente: non sempre serve installare un malware sofisticato. A volte basta utilizzare illecitamente una funzione già presente nel dispositivo.
4. Danno operativo
Il sistema esegue i comandi ricevuti, ma potrebbe non distinguere un intervento legittimo da una modifica malevola.
Se gli allarmi non funzionano correttamente, vengono disattivati o non sono monitorati durante la notte, il problema può proseguire per ore prima che qualcuno intervenga.
Il risultato è concreto: merci da eliminare, apparecchiature danneggiate e attività interrotte. È il collegamento tra software e mondo fisico a rendere particolarmente rilevanti gli attacchi ai sistemi industriali.
Perché il problema riguarda anche le piccole aziende
Il caso francese dimostra che la superficie di attacco di un'organizzazione comprende anche i dispositivi che controllano processi fisici, non soltanto computer, server e applicazioni web.
La stessa logica si applica a impianti di climatizzazione, telecamere, cancelli automatici, sistemi di controllo degli accessi, pompe e macchinari industriali.
Una piccola impresa può avere dispositivi connessi installati anni prima, magari da un fornitore che non lavora più con l'azienda. L'impianto continua a funzionare e nessuno vuole modificarlo per paura di interrompere il servizio.
Questa situazione crea un debito di sicurezza: un componente ancora operativo potrebbe non ricevere più aggiornamenti, utilizzare protocolli deboli o essere raggiungibile da reti che non dovrebbero accedervi.
Nelle mie valutazioni di sicurezza, considero sempre l'infrastruttura nel suo insieme. Un sito web ben protetto non compensa la presenza di un dispositivo periferico esposto e dimenticato.
La regola è semplice: se un dispositivo può essere controllato da remoto, il suo accesso deve essere protetto e monitorato come qualsiasi altro accesso privilegiato.
Come riconoscere i segnali di un possibile attacco
I segnali più importanti sono le modifiche inattese alle configurazioni, gli accessi amministrativi insoliti, le anomalie nei registri di sistema e le discrepanze tra le misurazioni fisiche e quelle mostrate dal software.
Questi eventi non dimostrano automaticamente la presenza di un attacco: possono dipendere anche da guasti o errori umani. Devono però essere verificati tempestivamente, soprattutto quando riguardano processi critici.
Controlla in particolare:
Impostazioni modificate senza autorizzazione: temperature, cicli operativi e soglie di allarme cambiano senza un intervento programmato.
Accessi amministrativi anomali: compaiono sessioni in orari insoliti o da connessioni non riconosciute.
Allarmi disattivati o ritardati: le notifiche smettono di arrivare oppure cambiano i tempi di segnalazione.
Discrepanze tra sensori e dashboard: i valori visualizzati non corrispondono alle misurazioni indipendenti.
Connessioni di rete inattese: i dispositivi comunicano con destinazioni non previste o registrano tentativi di accesso insoliti.
Modifiche non tracciate: non è possibile stabilire chi abbia cambiato un parametro, quando e per quale motivo.
Un principio è particolarmente importante: non affidarti a una sola fonte di informazione. Se il software indica una temperatura normale ma un sensore indipendente rileva un'anomalia, verifica immediatamente il dato.
Come difendersi: dieci controlli pratici
La difesa più efficace combina aggiornamenti, accessi limitati, segmentazione della rete, monitoraggio indipendente e procedure di emergenza.
Non serve iniziare acquistando strumenti complessi. Il primo passo è sapere quali dispositivi esistono, chi li gestisce, come sono raggiungibili e quali conseguenze avrebbe una loro compromissione.
Inventaria tutti i dispositivi connessi. Registra modello, versione del firmware, responsabile, stato del supporto e modalità di accesso remoto.
Riduci l'esposizione a Internet. Evita che le interfacce amministrative siano pubblicamente raggiungibili quando non è necessario.
Aggiorna firmware e software. Applica le correzioni del produttore e pianifica la sostituzione dei dispositivi fuori supporto. Per gli impianti industriali, verifica prima compatibilità e procedure di ripristino.
Proteggi gli account. Elimina le password predefinite, evita le credenziali condivise e abilita l'autenticazione a più fattori dove disponibile.
Segmenta la rete. Separa i dispositivi operativi dalla rete degli uffici, dai sistemi degli ospiti e dai servizi esposti a Internet.
Controlla gli accessi dei fornitori. Usa connessioni remote autorizzate, registra le sessioni e revoca gli accessi non più necessari.
Monitora i parametri fisici. Configura allarmi indipendenti per temperature e altri valori critici, assicurandoti che raggiungano persone effettivamente reperibili.
Conserva i registri. Proteggi i log degli accessi e delle modifiche, in modo da poter ricostruire gli eventi.
Prepara un piano di emergenza. Definisci chi deve intervenire, come isolare un dispositivo e come mantenere sicuro il processo operativo.
Verifica periodicamente le difese. Esegui controlli autorizzati su configurazioni, servizi esposti e accessi remoti, coordinandoti con i fornitori.
Un security assessment aiuta a identificare le esposizioni e a stabilire le priorità degli interventi in base al rischio effettivo.
Attenzione, però: scollegare indiscriminatamente un impianto industriale può introdurre nuovi rischi. L'isolamento deve essere pianificato e coordinato con i responsabili tecnici, soprattutto quando sono coinvolte funzioni critiche.
Cosa fare se sospetti di essere stato colpito
Se un dispositivo presenta modifiche non autorizzate o comportamenti anomali, devi proteggere le persone e il processo operativo, limitare l'accesso dell'attaccante e conservare le prove.
Procedi in questo ordine:
Valuta il rischio immediato. Verifica lo stato dell'impianto attraverso controlli indipendenti e applica le procedure di emergenza se ci sono rischi fisici.
Coinvolgi i responsabili. Informa il referente IT o OT, il responsabile operativo e il fornitore dell'impianto.
Limita l'accesso compromesso. Con il supporto dei tecnici, isola il dispositivo o blocca i canali remoti interessati senza compromettere la sicurezza del processo.
Conserva le evidenze. Raccogli log, orari, schermate e configurazioni. Evita reset o reinstallazioni non coordinate che potrebbero cancellare informazioni utili.
Verifica gli altri dispositivi. Controlla sistemi simili, account amministrativi, accessi dei fornitori e segmenti di rete coinvolti.
Ripristina in modo controllato. Correggi la causa dell'incidente, modifica le credenziali interessate e verifica il funzionamento prima di considerare il sistema nuovamente sicuro.
Valuta gli obblighi di segnalazione. Coinvolgi le funzioni legali e di compliance per stabilire se informare le autorità o altri soggetti interessati.
Nel caso di prodotti alimentari esposti a temperature non sicure, il semplice ripristino del frigorifero non garantisce che siano ancora idonei al consumo. Occorre seguire le indicazioni delle autorità sanitarie e le procedure di sicurezza alimentare applicabili.
Dopo il contenimento, è indispensabile ricostruire la causa dell'incidente. Un dispositivo che torna a funzionare non è necessariamente un dispositivo nuovamente sicuro.
La lezione per la cybersecurity moderna
L'attacco ai frigoriferi francesi dimostra che un sistema connesso può trasformarsi in un punto di ingresso verso conseguenze fisiche ed economiche, anche quando non contiene dati personali o informazioni finanziarie.
Non sappiamo ancora chi abbia condotto l'operazione né se tutti i punti vendita siano stati compromessi attraverso lo stesso meccanismo. Le informazioni disponibili indicano però una combinazione di sistemi obsoleti, vulnerabilità e accessi insufficientemente protetti.
La risposta non è scollegare ogni dispositivo da Internet, ma conoscere la propria infrastruttura, ridurre gli accessi superflui, aggiornare ciò che è supportato e prevedere controlli indipendenti per le funzioni critiche.
La cybersecurity efficace non consiste nel promettere che nessuno riuscirà mai a entrare: consiste nel rendere più difficile l'accesso non autorizzato, individuare rapidamente le anomalie e ridurre le conseguenze quando qualcosa va storto.
Se vuoi verificare l'esposizione dei sistemi connessi della tua azienda o definire un piano di protezione concreto, puoi contattarmi per valutare insieme le priorità.
#Cybersecurity #IoT #Attacchi hacker #Sicurezza industriale